أعلن مكتب التحقيقات الفيدرالي الأميركي (FBI) في بيان أن قراصنة إلكترونيين مدعومين من كوريا الشمالية تمكنوا من سرقة أكثر من 400 مليون دولار، باستخدام أسلوب احتيال إلكتروني بالغ الفاعلية يعتمد على سرقة الهوية وإجراء مقابلات فيديو مزيفة بواسطة الذكاء الاصطناعي، وذلك بعدما اتهم المكتب في وقت سابق من هذا الشهر الشبكة نفسها بسرقة ستة مليارات دولار من منصة «بينانس» للعملات الرقمية، رغم نفي بيونغ يانغ تلك الاتهامات.
وقال بريت ليدرمان، مدير العمليات في قسم الجرائم الإلكترونية بمكتب التحقيقات الفيدرالي: «يعتمد النظام الكوري الشمالي على العائدات الناتجة عن سرقة العملات الرقمية على نطاق واسع لتمويل برنامجه غير القانوني للأسلحة، بعدما سرق مليارات الدولارات خلال السنوات الماضية». وأوضح المكتب كذلك أن القراصنة، إلى جانب استهدافهم «بينانس»، يستهدفون بكثافة العاملين في قطاع العملات الرقمية وتقنية (Web3) عبر التلاعب النفسي.
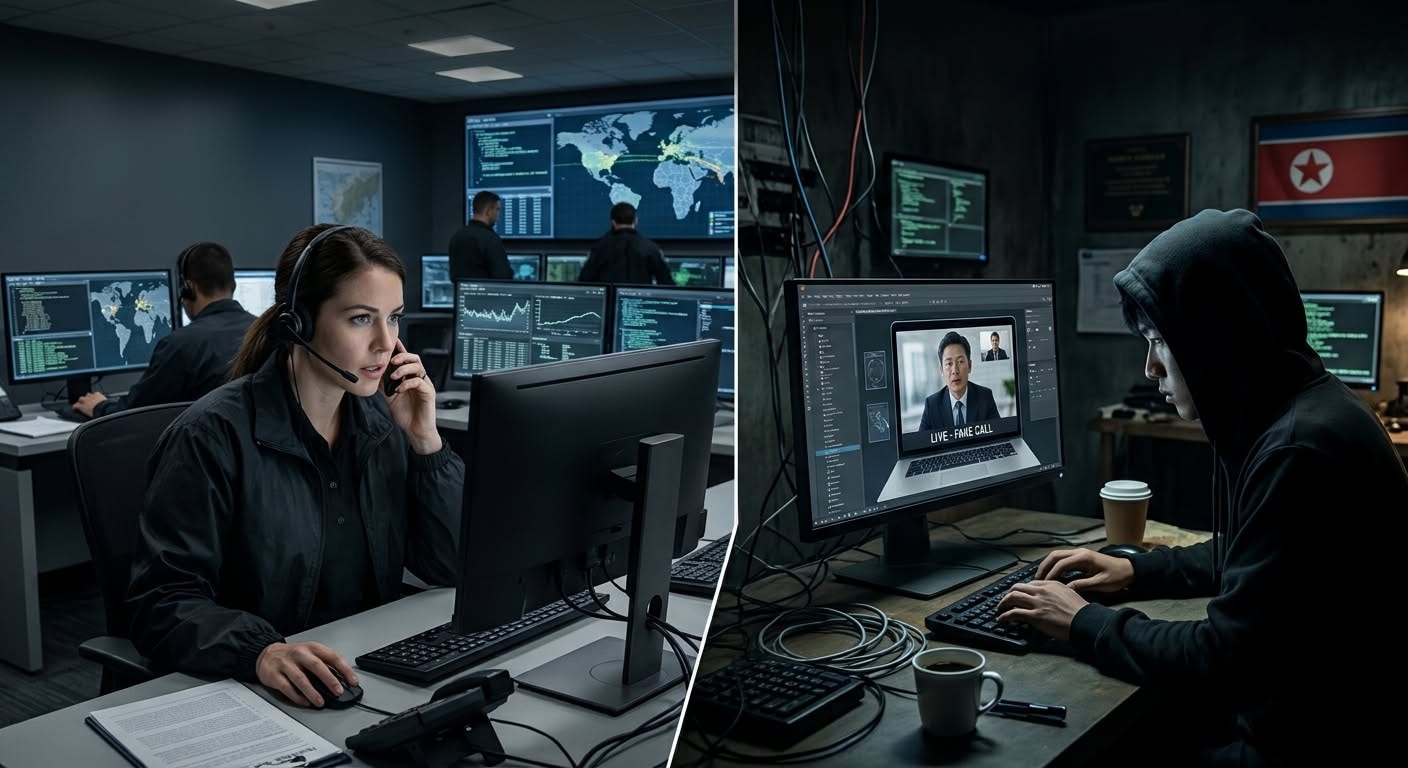
وقد أدى أسلوب الاحتيال هذا، الذي أطلق عليه مكتب التحقيقات الفيدرالي اسم «فيس ستيلر» (FaceStealer)، إلى سرقة أكثر من 400 مليون دولار خلال الأشهر الـ18 الماضية. وفي إطاره، ينتحل القراصنة شخصية أشخاص معروفين لدى الضحايا لاستدراجهم إلى اجتماعات عبر الفيديو، ويستخدمون تسجيلات مزيفة بتقنية (Deepfake)، ثم يختلقون مشكلة تقنية وهمية لدفع الضحية إلى النقر على رابط أو رسالة تظهر على الشاشة، ما يؤدي إلى تنزيل برمجية خبيثة على جهازه.
ومن خلال استخدام قوائم الاتصال وحسابات وسائل التواصل الاجتماعي وتطبيقات المراسلة، يسرق القراصنة هويات الضحايا لاستدراج أشخاص جدد. وفي هذا الصدد، حذّر باتريك غراندي، مساعد مدير مكتب التحقيقات الفيدرالي في لوس أنجلوس، من أن هذا الأسلوب يمكن أن يخدع حتى أكثر مستخدمي الحاسوب خبرة، لأنه يستغل ثقة الناس بالمؤتمرات عبر الفيديو. واختُتم البيان بالإشارة إلى أن مكتب التحقيقات الفيدرالي استولى على أكثر من 900 تسجيل فيديو لكاميرات الويب، سُجّلت لضحايا عملية «فيس ستيلر».